 voice of india
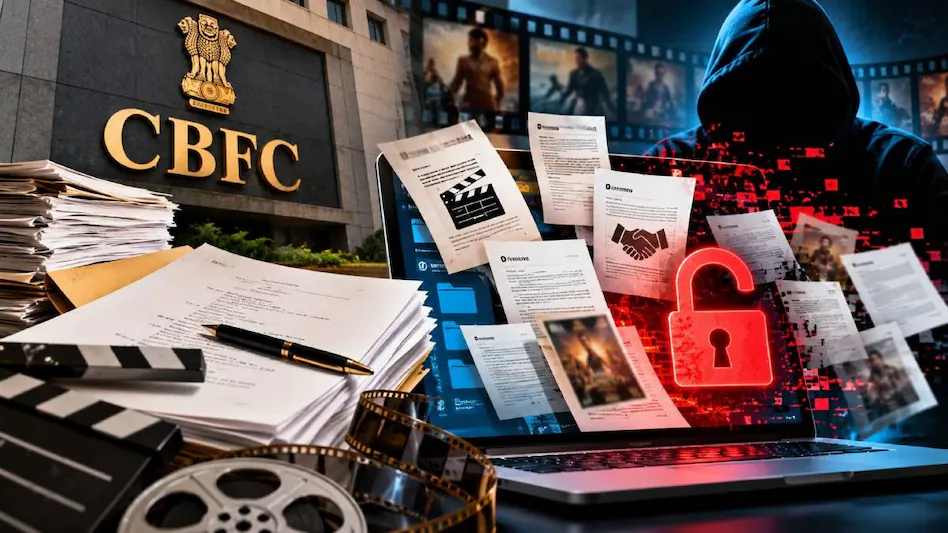
ब्यूरो, मुंबई। भारतीय फिल्म उद्योग (सिनेमा जगत) में रिलीज से पहले फिल्मों की स्क्रिप्ट, कहानी और व्यावसायिक सौदों को बेहद गोपनीय रखा जाता है, लेकिन अब सीधे केंद्रीय फिल्म प्रमाणन बोर्ड (CBFC) से जुड़े एक बड़े डेटा उल्लंघन (डेटा लीक) का सनसनीखेज मामला सामने आया है। प्राप्त रिपोर्टों के अनुसार, सीबीएफसी के आधिकारिक ऑनलाइन पोर्टल से 500 से ज्यादा फिल्मों से संबंधित अति-संवेदनशील दस्तावेज लीक हो गए हैं। सार्वजनिक हुए इन दस्तावेजों में फिल्मों की मूल पटकथाएं (स्क्रिप्ट), सेंसर बोर्ड के कट आदेश, आधिकारिक प्रमाणन रिकॉर्ड और गोपनीय कारोबारी अनुबंध शामिल बताए जा रहे हैं।
ई-सिनेप्रमाण पोर्टल में सेंध, इंटरनेट आर्काइव पर अपलोड किए गए दस्तावेज
पूरा मामला सीबीएफसी के ‘ई-सिनेप्रमाण’ (e-Cinepramaan) पोर्टल से जुड़ा हुआ है। देश भर में फिल्मों के प्रमाणन, कट लगाने और सेंसर सर्टिफिकेट जारी करने की संपूर्ण डिजिटल प्रक्रिया इसी पोर्टल के माध्यम से पूरी की जाती है। रिपोर्ट के अनुसार, अज्ञात तत्वों द्वारा इस पोर्टल पर सुरक्षित रखे गए गोपनीय दस्तावेजों तक अनधिकृत पहुंच बनाई गई और बाद में इन फाइलों को ‘इंटरनेट आर्काइव’ (Internet Archive) पर सार्वजनिक डाउनलोड के लिए उपलब्ध करा दिया गया। यद्यपि यह स्पष्ट किया गया है कि 500 फिल्मों के वीडियो लीक नहीं हुए हैं, बल्कि उनसे जुड़े संवेदनशील आधिकारिक दस्तावेजों में यह सेंधमारी हुई है।
स्क्रिप्ट के साथ डिस्ट्रीब्यूशन डील और लाइसेंसिंग फीस भी उजागर
इस लीक से फिल्म निर्माताओं और स्टूडियोज की चिंताएं कई गुना बढ़ गई हैं। लीक हुए डेटा में केवल फिल्मों की स्क्रिप्ट और सेंसर बोर्ड के कट ऑर्डर ही नहीं, बल्कि निर्माताओं के बीच हुए गोपनीय कारोबारी समझौते भी शामिल हैं। इनमें फिल्म वितरण सौदों (डिस्ट्रीब्यूशन डील्स), लाइसेंसिंग फीस और वित्तीय लेन-देन से जुड़े संवेदनशील विवरण शामिल बताए जा रहे हैं। ट्रेड एनालिस्ट्स के मुताबिक, ऐसी आंतरिक कारोबारी जानकारियां सार्वजनिक होने से फिल्म निर्माताओं और वितरकों की भविष्य की वार्ताओं और व्यावसायिक हितों पर प्रतिकूल असर पड़ सकता है।
CBFC ने बिठाई जांच, CERT-In और साइबर सेल को दी गई सूचना
डेटा उल्लंघन की गंभीरता को देखते हुए सीबीएफसी ने त्वरित जांच शुरू कर दी है और पोर्टल का व्यापक सुरक्षा ऑडिट (सिक्योरिटी ऑडिट) कराया जा रहा है। उधर, इंटरनेट आर्काइव ने संबंधित अपलोडर अकाउंट को निलंबित करते हुए साइबर क्राइम अधिकारियों से संपर्क साधने की बात कही है। इसके साथ ही भारत की शीर्ष राष्ट्रीय साइबर सुरक्षा एजेंसी ‘सर्ट-इन’ (CERT-In) को भी मामले से औपचारिक रूप से अवगत करा दिया गया है।
इस घटना ने एक बार फिर केंद्र सरकार के महत्वपूर्ण डिजिटल पोर्टलों पर संग्रहित संवेदनशील वाणिज्यिक और रचनात्मक डेटा की साइबर सुरक्षा प्रणाली पर गंभीर सवाल खड़े कर दिए हैं।