voice of india
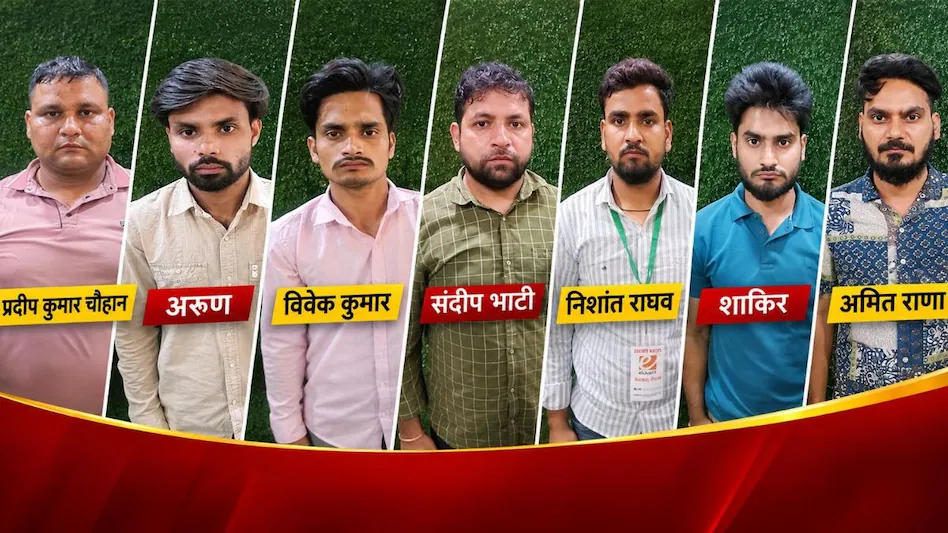
लखनऊ/गाजियाबाद, ब्यूरो। कर्मचारी चयन आयोग (SSC) की कांस्टेबल भर्ती परीक्षा में सेंधमारी करने वाले एक बेहद शातिर अंतरराज्यीय गिरोह का उत्तर प्रदेश स्पेशल टास्क फोर्स (UP STF) ने भंडाफोड़ किया है। एक तरफ जहां देशभर के हजारों युवा पूरी ईमानदारी से परीक्षा दे रहे थे, वहीं दूसरी तरफ परीक्षा केंद्रों के कंप्यूटर सिस्टम को हैक कर बाहर बैठे सॉल्वरों के जरिए पेपर हल कराया जा रहा था। एसटीएफ की गहन जांच में यह चौंकाने वाला खुलासा हुआ है कि देश के सात राज्यों में स्थित कुल 30 परीक्षा केंद्रों के ऑनलाइन सिस्टम में छेड़छाड़ की गई और इस हाई-टेक फर्जीवाड़े के माध्यम से 3,777 उम्मीदवारों को नकल कराई गई। यह पूरा मामला केंद्रीय सशस्त्र पुलिस बल (CAPF), सचिवालय सुरक्षा बल (SSF) और असम राइफल्स में राइफलमैन पद के लिए आयोजित ऑनलाइन परीक्षा से जुड़ा हुआ है।
यूपी समेत 7 राज्यों के 30 परीक्षा केंद्रों पर दर्ज हुई एफआईआर
एसटीएफ की जांच रिपोर्ट के अनुसार, इस सिंडिकेट ने उत्तर प्रदेश के अलावा दिल्ली, हरियाणा, राजस्थान, मध्य प्रदेश, अरुणाचल प्रदेश और झारखंड के परीक्षा केंद्रों को अपना निशाना बनाया था। जांच में इन सभी राज्यों के केंद्रों पर ऑनलाइन एग्जाम सिस्टम से छेड़छाड़ के पुख्ता सबूत हाथ लगे हैं। इस मामले में कार्रवाई करते हुए गाजियाबाद के वेव सिटी थाने में कुल 30 परीक्षा केंद्रों के खिलाफ मुकदमा दर्ज कराया गया है। अकेले उत्तर प्रदेश के आगरा, झांसी, कानपुर, मेरठ, प्रयागराज और ग्रेटर नोएडा स्थित परीक्षा केंद्रों पर ही कुल 1,248 कंप्यूटर सिस्टम हैक किए जाने की बात सामने आई है, जिससे भर्ती प्रक्रिया की पारदर्शिता पर गंभीर सवाल खड़े हो गए हैं।
ग्रेटर नोएडा में छापेमारी से खुली थी पूरे नेटवर्क की परतें
इस बड़े भर्ती घोटाले की परतें 22 मई 2026 को उस समय खुलनी शुरू हुईं, जब यूपी एसटीएफ की टीम ने ग्रेटर नोएडा के नॉलेज पार्क थाना क्षेत्र स्थित बालाजी डिजिटल जोन परीक्षा केंद्र पर अचानक छापा मारा था। इस कार्रवाई में मौके से सात आरोपियों को गिरफ्तार किया गया था, जिनमें परीक्षा केंद्र से जुड़ा मुख्य आरोपी अमित राणा भी शामिल था। जब एसटीएफ ने अमित राणा के लैपटॉप की फोरेंसिक जांच की, तो उसमें ऑनलाइन परीक्षा आयोजित कराने वाली संस्थाओं के गोपनीय सोर्स कोड और सिस्टम हैकिंग में इस्तेमाल होने वाले विशेष सॉफ्टवेयर बरामद हुए। इस छापेमारी के दौरान टीम ने आरोपियों के कब्जे से करीब 50 लाख रुपये की नकदी और भारी मात्रा में इलेक्ट्रॉनिक उपकरण भी जब्त किए थे।
स्क्रीन शेयरिंग और रिमोट एक्सेस से ऐसे होती थी नकल
जांच एजेंसियों के मुताबिक, इस गिरोह ने परीक्षा केंद्रों के कंप्यूटर नेटवर्क को बाहर से कंट्रोल करने का एक फूलप्रूफ तरीका ईजाद किया था। इसके लिए हैकरों और परीक्षा केंद्र के कुछ भ्रष्ट संचालकों की मिलीभगत से सिस्टम में रिमोट एक्सेस और स्क्रीन शेयरिंग सॉफ्टवेयर व उपकरण इंस्टॉल किए गए थे। परीक्षा शुरू होते ही अभ्यर्थी के कंप्यूटर स्क्रीन पर दिखने वाले सवाल लाइव स्क्रीन शेयरिंग के जरिए दूर किसी गुप्त ठिकाने पर बैठे एक्सपर्ट सॉल्वर तक पहुंच जाते थे। सॉल्वर तुरंत उन सवालों को हल करते थे और वापस उसी सिस्टम के माध्यम से सही जवाब अभ्यर्थी की स्क्रीन पर मार्क कर दिए जाते थे। इस पूरे नेक्सस में हैकर, सेंटर संचालक और दलाल मिलकर काम कर रहे थे।
अब तक 15 आरोपी सलाखों के पीछे, आयोग को भेजी गई रिपोर्ट
यूपी एसटीएफ इस हाई-प्रोफाइल मामले में अब तक कुल 15 आरोपियों को गिरफ्तार कर जेल भेज चुकी है। जांच पूरी होने के बाद 30 संदिग्ध परीक्षा केंद्रों के खिलाफ नामजद एफआईआर दर्ज करने के साथ ही एसटीएफ ने ऑनलाइन सिस्टम में सेंधमारी और सॉल्वर गैंग की कार्यप्रणाली से जुड़ी अपनी विस्तृत रिपोर्ट कर्मचारी चयन आयोग (SSC) को भी सौंप दी है। फिलहाल जांच एजेंसियां इस सिंडिकेट से जुड़े अन्य दलालों और लाभार्थी अभ्यर्थियों की पहचान करने में जुटी हुई हैं और मामले में आगे की कानूनी कार्रवाई जारी है।